在网络安全领域,存在一个普遍的选型误区:防御数值越大越好。很多企业一上来就追求 600G 甚至 T 级防护,却忽略了网络架构的均衡性。事实上,对于 90% 以上的互联网业务(如政企门户、中型游戏服、金融 API、跨境电商独立站)而言,100G 防御力叠加优质的多线网络,其实际业务价值远高于 600G 的单线纯高防。
择快云浙江绍兴 100G 高防云服务器,正是瞄准了这一“黄金平衡点”。它不仅提供了足够硬核的 100G 独立清洗能力,更关键的是,它建立在华东优质的 BGP(边界网关协议)骨干网络之上,解决了传统高防机房“防得住但卡得要命”的顽疾。
一、 防御的成本博弈:为什么 100G 是多数业务的“性价比极值”?
要理解绍兴节点的定位,首先要看真实的攻击数据分布。根据近年的 DDoS 攻击态势报告,虽然新闻里常出现几百 G 的破纪录攻击,但绝大多数针对中小型企业、游戏私服或电商平台的恶意打压,峰值流量集中在 10G - 50G 之间。
发起超过 100G 的 DDoS 攻击,攻击者需要调动极其庞大的僵尸网络资源(如大型 IoT 僵尸网络),这种级别的攻击成本极为高昂,通常不会轻易用于针对常规商业目标的勒索。因此,100G 的防御阈值,实际上已经过滤掉了市面上 95% 以上的商业攻击威胁。
如果业务本身流量规模在百兆级别,却为了防范极低概率的超大流量攻击去租用昂贵的 600G 单机防御,本质上是对 IT 预算的浪费。绍兴节点将算力资源与 100G 防御打包,把成本控制在极具竞争力的区间,让企业把钱花在刀刃上。当然,如果业务确实面临极端的大流量勒索,升级至具备 600G 单机清洗能力的湖北襄阳电信高防才是正解。
二、 打破“高防必卡”魔咒:BGP 多线接入与防御的化学反应
传统的高防机房往往有一个致命缺陷:为了集中清洗资源,它们大多建立在偏远地区,且采用的是单线接入(通常是电信或联通单线)。这就导致用户虽然挡住了攻击,但日常正常访问时,跨网延迟极高,丢包严重,业务体验彻底崩盘。
绍兴节点的破局之道:安全与速度并重
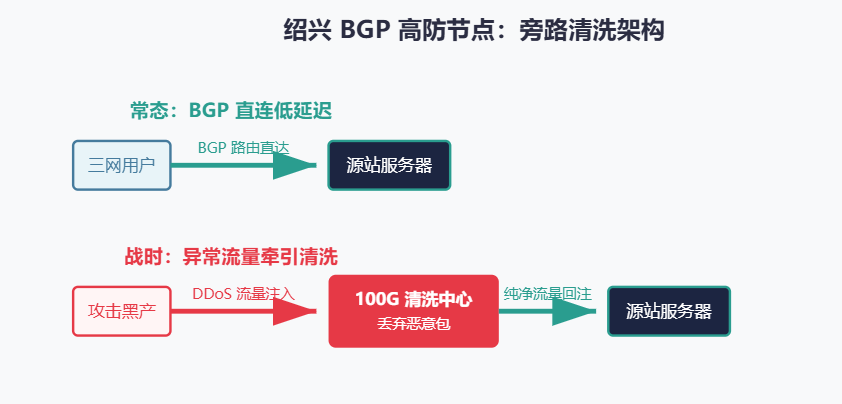
绍兴节点位于长三角核心地带,采用了优质的 BGP 多线接入。这意味着,无论访客使用的是电信、联通还是移动网络,都能通过 BGP 路由器自动选择最优路径,实现低延迟直连。更重要的是,它的 100G 清洗中心是旁路部署的:
常态下:流量通过 BGP 骨干网直达源站,享受极速访问体验。
攻击时:系统自动探测到异常流量,通过 BGP 路由宣告,将受攻击的 IP 牵引至清洗中心。清洗掉恶意流量后,干净的正常业务请求再回注给源站。
这种架构确保了业务的“日常体验”与“战时生存”互不干扰。用户不会因为机房为了防攻击,而被迫忍受高延迟的劣质网络。
三、 警惕“畸形”攻击:流量清洗与 CC 防护的协同
很多运维人员发现,机房提供了高防,为什么业务还是挂了?因为真实的攻击往往是混合型的。攻击者会先发起少量 DDoS 流量,迫使高防设备频繁封禁 IP(触发黑洞),然后利用海量代理 IP 发起针对应用层的 CC(Challenge Collapsar)攻击。
对于这类攻击,单纯依靠流量层的清洗是无效的。绍兴节点的 100G 高防方案,配套了细粒度的应用层防护策略:
| 攻击层级 | 攻击特征 | 防御机制与策略 |
|---|---|---|
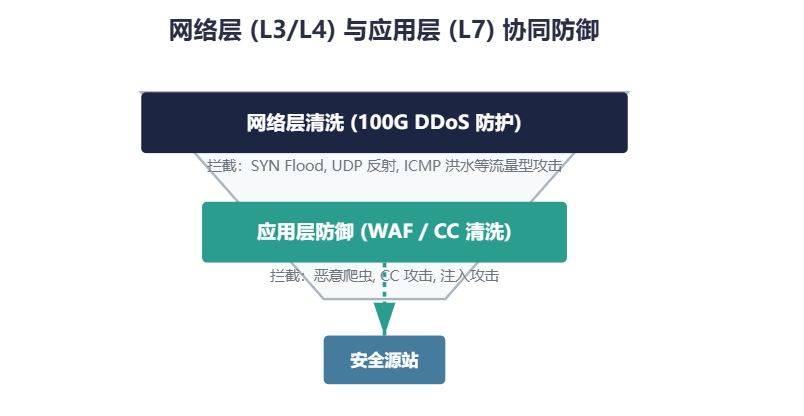
| 网络层 (L3/L4) | SYN Flood、UDP 反射放大、ICMP 洪水 | 基于流量特征的深度包检测(DPI),100G 清洗池秒级牵引与稀释 |
| 应用层 (L7) | 模拟真人访问的 CC 攻击、高频 API 爬虫、恶意注册 | 开启 WAF 防火墙,自定义频率限制、人机验证(JS 挑战/验证码)与源 IP 信誉库 |
当大流量攻击发生时,清洗中心负责“保命”;而在正常流量中隐藏的恶意请求,则需要通过源站防火墙和 WAF 规则进行过滤,两者结合才能做到真正的“滴水不漏”。
四、 哪些业务最适合部署绍兴 BGP 高防节点?
1. 华东地区的政企与金融平台:对可用性要求极高,且用户遍布三网,需要 BGP 保障体验,同时 100G 防御足以抵御常规勒索。
2. 中小型游戏服与页游:游戏行业极易招致同行恶意攻击,对延迟极度敏感,绍兴节点的 BGP 线路+高防是完美的开局配置。
3. 跨境电商独立站与海外 API 网关:需要良好的国内网络环境作为运营管理后台,同时保护源站免受爬虫和恶意流量侵扰。如果业务全面出海,结合免备案的香港 BGP 节点做前置反代,绍兴节点作为后端数据源,是跨境架构的经典打法。
五、 常见技术疑问解答
100G 防御是不是意味着我在防御峰值内绝对不会丢包?
不一定。DDoS 防御不仅是带宽问题,更是并发连接数问题。如果攻击者使用海量小包(如 64 字节的 SYN 包)发起攻击,虽然总流量不到 100G,但并发 PPS(每秒包数)可能打满防火墙的背板容量。绍兴节点配置的是企业级清洗设备,在 PPS 处理能力上做了冗余优化,但在极端小包攻击下,依然建议通过隐藏真实源站 IP(如套 CDN)来做辅助防御。
遇到超过 100G 的恶意攻击,绍兴节点会怎么处理?
当攻击流量瞬间超过 100G 阈值,触发系统保护机制后,可能会触发短时间的“黑洞”封堵,以保护机房整体网络。此时,运维人员会介入,并建议用户将业务迁移或升级至更高防御规格的节点(如 600G 的襄阳节点)。对于超大型攻击,最好的策略是“扛住关键入口 + 弹性扩展 + 溯源反击”。
选型结语
高防产品的本质是“风险对冲”。绍兴 100G 高防节点的核心逻辑,是用合理的预算,买断 95% 常见攻击带来的业务中断风险,同时通过 BGP 网络保证 100% 的日常用户体验。这是一个成熟架构师在平衡成本、安全与网络质量后的必然选择。您可以访问择快云浙江绍兴 100G 高防云服务器官方页面,获取最新的网络拓扑与配置详情。